AI agenti i vaš tim zajedno za nula alert-ova na polovini radnog vremena.
Ako čovek pogleda postojeći narativ u sajberbezbednosti, lako bi pomislio da sve vrvi od AI napada i da smo kao društvo sve bliži isključenju s mreže zarad golog opstanka vrste. Ali dokaza uspešnih AI napada u poslednjih par godina skoro da nema, možda i zbog toga što su vrhunski napadači po definiciji perfekcionisti.
Međutim, LLM modeli sasvim sigurno mogu već neko vreme da detektuju razne propuste i ranjivosti u mreži i mrežnim aplikacijama bez pristupa izvornom kodu. Osim toga, napada svakako ima i to vrlo sofisticiranih, pa vredi istražiti da li LLM modeli možda mogu da nam posluže za naš odbrambeni arsenal.
Značaj konteksta
Ako vaša firma ulazi u red onih koje imaju svaki dan neku kombinaciju sledećih elemenata: dosta alert-a, malo analitičara, slab apetit za rizik i visoka očekivanja od strane zakonodavaca, eksternih proverivača i regulatora, ovaj tekst je pisan ponajviše za vas.
Kako endpoint zaštita, tako i EDR rešenja koja imamo da bismo prevazišli njena by design ograničenja, u većoj firmi dnevno generišu na stotine alerta. Većina su po statistici false positive i/ili niskog prioriteta, ali nisu svi. Za svaki alert moramo doneti jednostavnu odluku – da li je ovo opasno po nas ili nije. Ako neki alert zbog raznih razloga ne stignemo da pogledamo, i to je odluka. Da stvar bude teža, dva ista alert-a mogu dobiti potpuno različitu ocenu rizika i posledice, što najviše zavisi od njegovog veličanstva – konteksta u kom je alert aktiviran.
Šta je kontekst u našem kontekstu? Najgrublje rečeno, kontekst je sve bitno što okružuje jedan alert – korisnik, računar, procesi, mrežne konekcije oko alert-a, EntraID-AD-var/auth.log zapisi o logovanju u tom periodu, prethodna istorija alert-a tog tipa, uobičajeno ponašanje tog korisnika i konekcije tog računara, rizik korisnika/računara po operacije firme, sve to stavljeno u jedan zajednički timeline kako bi se razumeo sled događaja.
Kontekst smo donedavno isključivo pribavljali ručno (osim retkih srećnika), što je mukotrpan proces koji nije mogao da se održivo radi za svaki alert, pa se najčešće nije ni radio. S modernim SIEM rešenjima, kakav je Elastic SIEM, gde imamo normalizovane, instant pretražive logove sa svih tačaka zanimljivih u sajberbezbednosti, pronalaženje konteksta se svelo na podnošljivih pola sata po ozbiljnijem alert-u.
Problem pretrage podataka
Ako uzmemo da npr. imamo više od 1.000 alert-a dnevno, od kojih prosečno njih 100 traže kontekst da bismo bili sigurni u odluci, treba nam oko 50 sati za to, bez rada da pretnje stvarno uklonimo. Da to stane u jedan radni dan (jer sutra stižu novi alert-i) potrebno je sedam ljudi da radi samo to, što se teško ekonomski opravdava u većini firmi, na šta nažalost jednim delom napadači i računaju.
Stoga nije nimalo slučajno što neki iskusniji profesionalci zastupaju tezu da je danas sajberbezbednost pre svega problem pretrage podataka. A to je teren na kojem Elastic zaista briljira – može u nekoliko milisekundi da nađe baš logove koje tražite i to u kolekciji koja ima tačno milijardu logova. Kako su današnji LLM modeli jako dobri u korelaciji podataka, nije teško sabrati dva i dva…
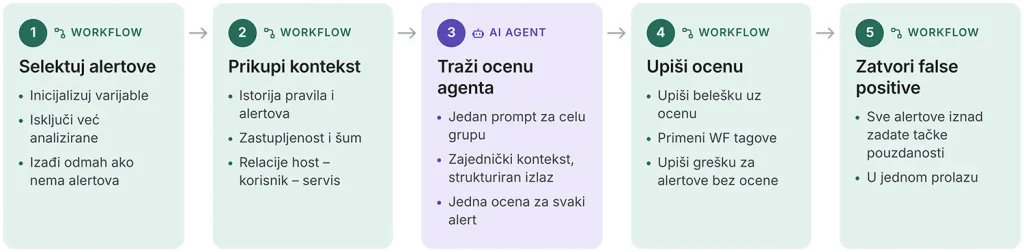
Za pomoć (da ne kažem automatiku) u trijaži alert-a i obogaćivanju konteksta u Elastic svetu su nam potrebne tri stvari: instanca Elastic SIEM deployment-a s logovima iz naše mreže i endpoint-a, Elastic Workflow (koji dolazi uz Elastic Enterprise licencu) i LLM Agent po izboru. Workflow služi za kontrolu i obavljanje svih determinističkih poslova (služi između ostalog i da ne trošimo tokene na stvari koje bez agenata možemo pribaviti iz Elastica ili spoljnog sveta) dok nam LLM Agent služi za „soft skills“ – rezonovanje, klasifikaciju i ocenu rizika i da ponudi preporuke za odgovor na pretnju.
Odgovornost ljudskog faktora
Jedan tipičan workflow za trijažu unutar Elastic-a izgleda ovako: podesimo da se workflow okida ili na pojavu kritičnog alert-a ili na grupu sličnih alert-a u neko predefinisano vreme. Zatim u prvom koraku zahtevamo da Elastic Query selektuje sve otvorene alert-e i prikupi ceo kontekst za svaki od njih pojedinačno i sačuva ih u tekstualan niz. Zatim u sledećem koraku pripremimo prompt s jasnim instrukcijama i prosledimo AI agentu celokupan kontekst za taj alert kojim kao firma raspolažemo. Zahtevamo da odgovor bude koncizan, sa ograničenim brojem parametara i ocenom pouzdanosti po pitanju realnosti pretnje.
Kada nam agent vrati rezultat, pravi analitičar će iskoristiti pomoć, ali on zna da je odgovornost za odluku i dalje na njemu. Ako smatra da je to neophodno, produbiće istragu, proveriće sam neke zanimljive detalje.
Postoje alert-i za koje je bezbedno da primenimo automatske odgovore – prilično pouzdano ih zatvorimo kao false positive (FP) jer je agent našao prethodne dobre odluke zatvaranja alert-a sa istim kontekstom. Tako bismo se i mi ponašali, bez razlike. Svakako čovek zadržava kontrolu (čuveni human in the loop mehanizam) – ako je agent siguran 85 odsto da je nešto FP nek ga zatvori, ostalo će doći kod nas na razmatranje i odluku o akciji.
Ušteda vremena i novca
Ali čekaj, zar AI agenti nisu nekonzistentni (daju različit odgovor na ista pitanja), haluciniraju i daju odgovore u slobodnoj formi? Kako da im poverimo ozbiljnu stvar kakva je security? Ako ćemo pravo, prevare s karticama se već dugo uspešno otkrivaju ML modelima. Dalje, i mi sami smo ponekad nekonzistentni, zar ne?
U praktičnoj primeni, najbolja iskustva su kada ograničimo izlaz agenata na formu da moraju da upišu ograničeni broj reči (ocena, rezonovanje, nalazi, zaključci itd.) u strukturu polja koju im damo kroz prompt. Ako imamo normalizovane logove na centralnom mestu, to pomaže da agenti budu precizni i konzistentni s pouzdanošću bliskoj našoj, ako ne i većoj. Ako agentima damo što jednostavnije zadatke i konkretne veštine i alate, tu praktično nema halucinacija. Ostaje nam da koordiniramo agente koji obavljaju specifične poslove. Ključan izazov je dekomponovati veće poslove na optimalan način i proveravati i unapređivati izlaz agenata dok nismo zadovoljni rezultatima. Ali, mora nešto i čovek da radi, zar ne?
Elastic može u nekoliko milisekundi da nađe baš logove koje tražite i to u kolekciji koja ima tačno milijardu logova. Kako su današnji LLM modeli jako dobri u korelaciji podataka, nije teško sabrati dva i dva
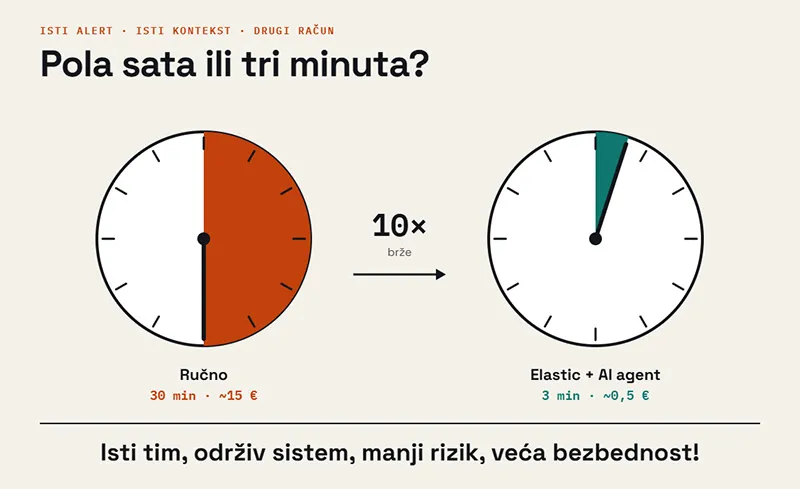
Da vidimo gde smo. Agent nam može dati kontekst i preporuku za tri minuta. A trošili smo ranije pola sata. Imamo 100 alert-a dnevno, dakle 300 minuta, odnosno pet sati dnevno. Jedan ili dva čoveka mogu držati našu mrežu bezbednom i stizati da obave još nešto korisno za naš security. To može da priušti skoro svaka firma.
A u novcu? Elastic je vrlo povoljan u odnosu na konkurente koji su uporedivi s mogućnostima, brzinom razvoja i otvorenošću platforme. Cene LLM agenata idu naniže, dok preciznost i pouzdanost modela idu naviše. Svakako treba imati na umu i to da već trošimo! Pola sata analitičara za sajberbezbednost utrošenog na jedan alert firmu košta bruto oko 15 evra, dok agent za isti posao košta nešto više od pola evra.
Vreme analitičara može i mora biti bolje iskorišćeno. Što kaže Henri Kisindžer: „Ne sme biti krize sledeće nedelje, moj raspored je već prezauzet!“
Ovaj autorski tekst Bojana Miljkovića, direktora kompanije Extreme, originalno je objavljen na portalu PC Press 10. novembra 2026. godine.